Techonquer Certified GRC Specialist (Foundations to Practice)
Master Governance, Risk, and Compliance from the ground up. Learn how top enterprises manage uncertainty, enforce controls, align with ISO 27001, NIST, and India's regulatory frameworks (DPDP Act, RBI), and prepare for audits. 40 hours of instructor-led live training across 32 interactive sessions with hands-on capstone portfolio building. Live classes run on Friday, Saturday, and Sunday with lifetime access to all recordings.
- Core GRC Principles, Corporate Governance & Policies
- Enterprise Risk Assessment & Dynamic Risk Registers
- COSO, ISO 27001, and NIST Control Frameworks
- Internal Controls Design, Evidence Collection & Testing
- Regulatory Compliance (DPDP Act, GDPR & Indian Regulations)
- IT & Cybersecurity GRC Mapping
- Third-Party & Vendor Risk Management (TPRM)
- Business Continuity, Incident Management & Roadmaps
- A laptop or desktop with basic internet access for live classes
- No coding, software development, or prior security background needed
- Curiosity regarding corporate governance, risk assessment, and legal rules
- Willingness to build real-world audit and policy deliverables
Learn from an Industry Expert
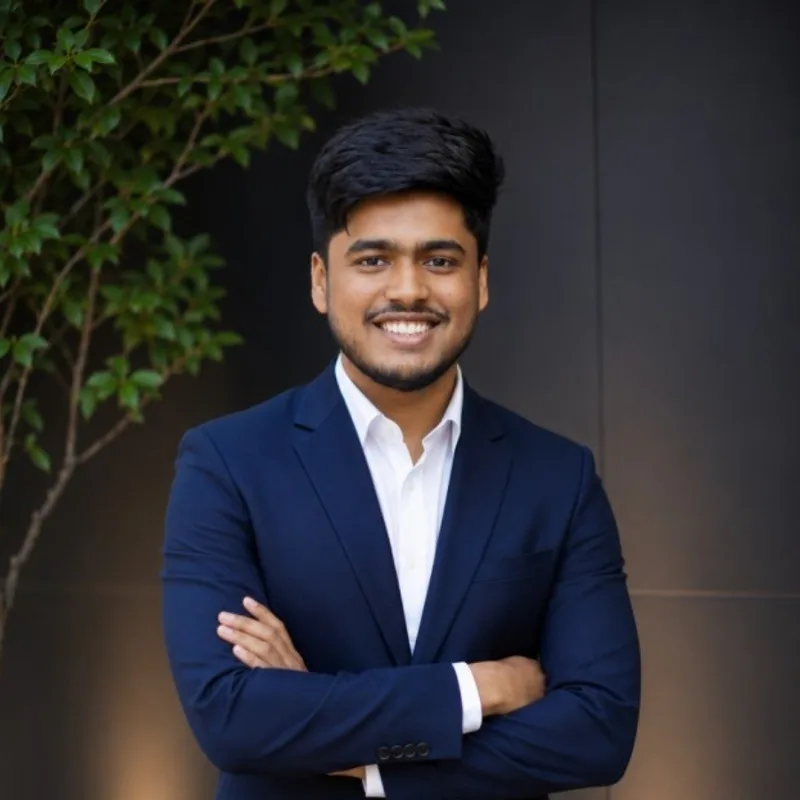
Aditya Madhave
Lead GRC Specialist & Consultant · 3+ Years Industry ExperienceAditya Madhave brings over 3 years of hands-on expertise in setting up enterprise Risk Registers, designing ISO 27001/NIST security control frameworks, executing internal audits, and driving regulatory compliance across digital ecosystems. His practical, step-by-step guidance ensures that learners acquire actionable skills aligned with modern corporate hiring expectations.
View LinkedIn Profile ↗10 Core Modules. 40 Practical Hours. Capstone Portfolio.
Built directly from industry-standard GRC practices. You will formulate an entire GRC ecosystem for a fictional enterprise, graduating with real deliverables to prove your readiness in interviews.
Weekly Module Breakdown
3 live sessions per week (Friday, Saturday, Sunday) of 1 hour 15 minutes each.
GRC Fundamentals and Business Context
What GRC is, why modern organizations need it, business drivers, cost of failure, and organizational responsibilities across stakeholders.
Governance, Policies and Reporting
How organizations are directed and governed. Defining roles and responsibilities, policy lifecycle management, governance committees, and management dashboards.
Risk Management Foundations
Understanding enterprise risk, risk appetite vs. tolerance, identifying sources of business uncertainty, and structuring risk taxonomy.
Risk Assessment, Treatment and Registers
Scoring risks (qualitative and quantitative), determining mitigation treatments (accept, avoid, mitigate, transfer), and maintaining a production-grade risk register.
Compliance and Regulatory Management
Identifying applicable laws, compliance obligations, contract requirements, and Indian regulatory mandates (DPDP Act, RBI/SEBI baselines, CERT-In guidelines).
Internal Controls and Frameworks
Preventive, detective, and corrective controls. Mapping and harmonizing controls across COSO, ISO 27001, and NIST CSF.
Control Testing and Internal Audit
Writing testable control scripts, gathering defensible evidence, executing control walkthroughs, deficiency tracking, and audit reporting.
IT, Cybersecurity and Privacy GRC
Applying governance to technology landscapes, information security management system (ISMS), ISO 27001 Annex A controls, and personal data protection principles.
Third-Party Risk, Continuity & Incident Management
Third-party/vendor risk assessments (TPRM), Business Continuity Planning (BCP), Disaster Recovery (DR), and incident management integration.
Capstone: Building an Enterprise GRC Programme
Bringing every component together: build a complete GRC programme, governance dashboard, and implementation roadmap for an enterprise software firm, ending with review and assessment.
Industry Frameworks & Standards Covered
Learn the exact standards, frameworks, and assessment tools relied upon by global enterprises and audit firms.
Core Standards & Frameworks
ISO/IEC 27001NIST CSFCOSO Internal ControlISO 31000 RiskSOC 1 & SOC 2NIST SP 800-53Regulations & Privacy
Digital Personal Data Protection (DPDP)GDPRCERT-In DirectivesRBI Cyber Security FrameworkSEBI GuidelinesGRC Deliverables & Practical Tools
Risk RegistersControl Matrices (RACM)Vendor Assessment QuestionnairesAudit WorkpapersExecutive DashboardsOperational Processes
Third-Party Risk (TPRM)Business Continuity (BCP)Disaster Recovery (DR)Incident Response GRCTarget Industry Certifications
This curriculum provides the technical and conceptual baseline to prepare for globally accredited GRC credentials:
Dedicated Placement & Career Readiness
Beyond theoretical concepts, we focus on building a real-world enterprise portfolio, clearing technical interview rounds, and connecting directly with corporate hiring channels.
ATS-Optimized GRC Resume
Generic IT profiles often fail screening filters. We reconstruct your resume around concrete deliverables: ISO 27001 RACM matrices, enterprise risk registers, and regulatory audit papers.
- 1-on-1 Personalized Resume Reviews
- Industry Keyword & Framework Alignment
- LinkedIn Profile Optimization & Credential Badging
Technical Mock Interviews
Simulate authentic interview pressure through scenario-based questioning, including audit walkthroughs, defending risk scoring models, and articulating control deficiencies.
- Scenario-Based Assessments (Audits & Risk Scoring)
- Actionable Feedback from Mentor Aditya (3+ Yrs Exp)
- Behavioral and Managerial Round Strategy
Live Capstone Portfolio
Don't just talk about compliance—demonstrate your work live by sharing your completed Pune Software Company case study portfolio directly with recruiters and interview panels.
- Production-Grade Software Enterprise Case Study
- Ready-to-Share Portfolio Drive & GitHub Repositories
- Verifiable Proof of Hands-on Practical Capability
Referrals & Job Connects
Leverage the Techonquer network to discover curated opportunities across consulting firms and corporate security divisions for GRC, Audit, and TPRM positions.
- Direct Visibility into Partner Firm Openings
- Dedicated Job Alerts and Referral Channels
- Post-Batch Mentorship and Career Guidance
Target Roles Post Completion
Companies of all sizes require dedicated personnel to fulfill regulatory mandates, review third parties, and pass compliance audits.
GRC Analyst / Associate
Oversee risk registers, monitor compliance checklists, and maintain internal security policies.
IT Risk & Compliance Analyst
Assess operational and information security vulnerabilities against ISO 27001, NIST, and local regulations.
Internal Controls & Audit Associate
Perform walkthroughs, collect evidence, and test business controls to ensure audit readiness.
Third-Party Risk Analyst (TPRM)
Evaluate vendor security postures, analyze supplier contracts, and monitor external supply chain risks.
Data Privacy & Governance Officer
Coordinate personal data mapping, DPDP compliance, DPIAs, and breach notification procedures.
Your Portfolio Deliverables
Real-world artifacts you will build throughout the program and present during interviews:
Frequently Asked Questions
When does the batch start and on which days?
The batch starts on 13 November. Live sessions run three days a week on Friday, Saturday and Sunday (1 hour 15 minutes each session).
What is the fee structure?
The total program fee is Rs 8,000. You can register by paying Rs 4,000 at enrollment, and the remaining Rs 4,000 after one month.
Who will mentor this course?
The program is led by Aditya Madhave, an industry practitioner with over 3 years of dedicated corporate GRC and risk advisory experience.
Is this live training or recorded?
This is a 100% live, interactive instructor-led program. All sessions are recorded, and you receive lifetime access for revision.
Do I need coding or cybersecurity experience?
No. GRC is about policy, risk, governance, and audit. It requires no programming or deep hacking skills, making it suitable for beginners and IT professionals alike.
What capstone project will I complete?
You will construct a complete GRC program for a Pune-based software firm, creating a functional risk register, control framework, and audit dashboard to present to employers.